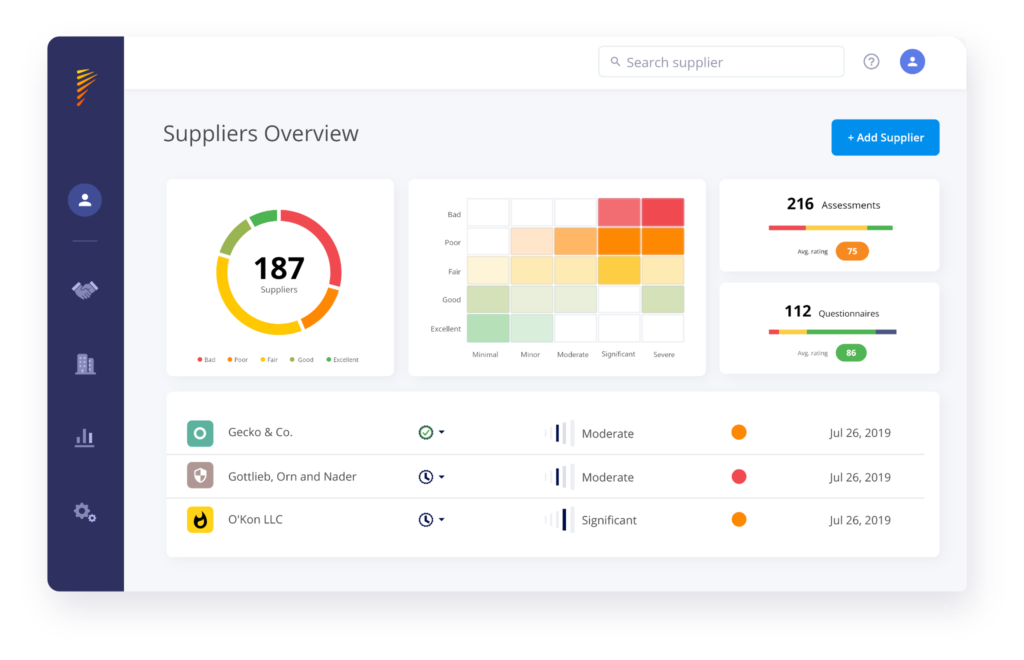
La valutazione dei rischi di cybersicurezza della Supply Chain è un'attività cruciale per impedire che i tuoi dati possano venire esfiltrati a seguito di un attacco a un tuo fornitore. Scopri come automatizzare la valutazione del rischio della Supply Chain con Panorays.
Il perimetro di sicurezza delle infrastrutture informatiche è in continua crescita, così come lo sono il numero di attacchi informatici a loro rivolti.
Non basta: le Infrastrutture IT sono costellate di CVE, vulnerabilità che possono essere sfruttate dagli hacker per exploit e attacchi.
Questi attacchi possono provenire anche dalla Supply Chain, che comprende:
Perchè è fondamentale valutare il rischio posto dalla Supply Chain?
Gli attacchi alla Supply Chain sono stati in crescita continua negli ultimi anni, con casi anche eclatanti, come quello di SolarWinds, nel quale gli hacker hanno sfruttato una vulnerabilità per nascondere una backdoor negli aggiornamenti ufficiali della piattaforma. In questo modo gli attaccanti sono riusciti ad ottenere l’accesso ai sistemi degli utenti finali dove la piattaforma era in esecuzione.
È dunque necessario valutare attentamente il rischio che i fornitori pongono alla nostra azienda, in particolare quelli di servizi Cloud.
Ma le valutazioni di sicurezza della Supply Chain non sono attività semplici da gestire. Infatti, l’assessment di un singolo fornitore può richiedere diversi mesi di lavoro, senza alcuna garanzia che alla fine del processo la valutazione sia positiva.
Come valutare la sicurezza dei fornitori
Velocizzare i processi di valutazione del rischio dei fornitori
I processi di Third-Party Risk Assessment sono attività lunghe e complesse, che per lo più vengono svolte con questionari su file Excel da compilare, o in alcuni casi tramite servizi di rating (SRS), che però forniscono un’immagine incompleta e temporanea del profilo di rischio.
La risposta alla domanda “come velocizzare i processi di valutazione del rischio dei fornitori?” è solo una: l’automazione.
Automatizzando i processi di assessment è possibile ridurre i tempi del 90%, con un enorme risparmio sui costi dell’attività.
Automatizza la valutazione di Cybersicurezza dei Fornitori
La valutazione del rischio posto dalla Supply Chain è fondamentale per la Business Continuity di ogni azienda. Automatizzarla ti consente di ridurre drasticamente il tempo e le risorse necessari per farlo.
Compila il form per contattare i nostri Esperti e scoprire tutto su Panorays e sul Third-Party Security Risk Management.